Q같은 신청 요청을 여러 번 보냈을 때 결과를 어떻게 확인하나요?
A
DynamoDB 조건부 쓰기로 중복 요청을 거절하는 흐름을 익히고, 신청 API에서 정상 요청과 중복 요청의 응답을 비교합니다. 종합 실습에서는 가상 수강생의 중복 신청을 시험한 뒤 저장 기록과 접수 알림을 대조합니다.
주소를 길게 누르거나 Ctrl+C (Mac: ⌘C)로 복사해 주세요.
AWS에서 서비스를 직접 구성하고 운영 판단까지 익히려는 학습자와 SAA 설계 문제를 실습에 연결하려는 학습자를 위한 과정입니다. 공개 30강은 수강신청 서비스의 요구사항과 계정 보호에서 출발해 네트워크, 서버, 저장소, 데이터베이스, 서버리스 처리와 알림을 연결합니다. 이어 로그 분석, 컨테이너 배포, 이전 계획, 장애 추적과 재해 복구를 다루며, 종합 실습에서 신청 기록과 알림을 대조합니다. 마지막에는 보안·복원력·성능·비용 조건별 설계 선택과 모의시험 오답 분석으로 복습할 영역을 정리합니다.
관련 분야 전체 과정자격시험 정보 전체 과정 보기 → · 직무·커리어 전문관에서 업무·창작 과정 비교하기 → · 관련 전문관 학습 안내
AWS Solutions Architect Associate 자격·시험 소개와 학습 순서 →
수강 전 자주 묻는 내용을 간단히 안내드립니다.
DynamoDB 조건부 쓰기로 중복 요청을 거절하는 흐름을 익히고, 신청 API에서 정상 요청과 중복 요청의 응답을 비교합니다. 종합 실습에서는 가상 수강생의 중복 신청을 시험한 뒤 저장 기록과 접수 알림을 대조합니다.
로드 밸런서의 대상 제외와 Auto Scaling 인스턴스 교체 전후 응답을 확인하고, 메시지 처리에서는 DLQ 확인과 재처리를 다룹니다. 종합 복구 실습에서는 서버 종료와 큐 적체를 점검하고 재처리 후 중복 여부를 검증해 장애 대응 절차서로 정리합니다.
첫 아키텍처에 네 출제 영역을 표시한 뒤, 후반부에서 접근 주체·장애 범위·지연 시간·처리량 등 문제 조건을 기준으로 설계를 선택합니다. 마지막 모의시험에서는 영역별 정답률과 놓친 요구사항을 기록해 복습할 내용을 정리합니다.
검증된 커리큘럼과 전문 강사진으로 높은 만족도를 제공합니다.
자세히 보기 >작은 나눔이 더 나은 내일을 만듭니다.
자세히 보기 >실제 수강생의 학습 경험을 확인해 보세요.
수강후기를 불러오는 중입니다.
최근 등록된 수강질문을 작성순서대로 확인해 보세요.
실습을 따라갈 때는 각 자원의 생성 여부와 함께 요청이 어디로 이동하고 어떤 기록을 남기는지 확인해 보세요. 처음 그린 설계도에 통신 경로를 보완하고, 신청 기록·알림·장애 타임라인을 서로 대조하면 개별 기능을 서비스 운영 흐름으로 연결할 수 있습니다.
강좌 조회·신청·알림에 필요한 요구사항부터 정리하고 리전과 가용 영역을 구분해 첫 아키텍처를 그립니다. 설계도에 SAA의 네 출제 영역을 표시해 두면 이후 배울 구성 요소가 어떤 설계 판단과 연결되는지 정리하기 좋습니다.
자원을 만들기 전에는 루트 사용자 MFA, 일상 작업용 접근 분리, 예산 알림과 자원 종료 체크리스트를 준비합니다. 이어 IAM 정책의 작업·리소스·조건을 읽고 읽기와 삭제의 허용 결과를 비교하며, 계정 간 역할과 조직 정책의 적용 범위를 구분합니다.
두 가용 영역에 외부 접속 구간과 내부 서버 구간을 나누고 주소 대역, 서브넷, 인터넷 게이트웨이와 라우팅 테이블을 연결합니다. 요청과 응답 경로를 그린 뒤 보안 그룹과 네트워크 ACL의 응답 처리 차이를 비교하고, 내부 서버의 S3 접근에 필요한 엔드포인트 경로를 확인합니다.
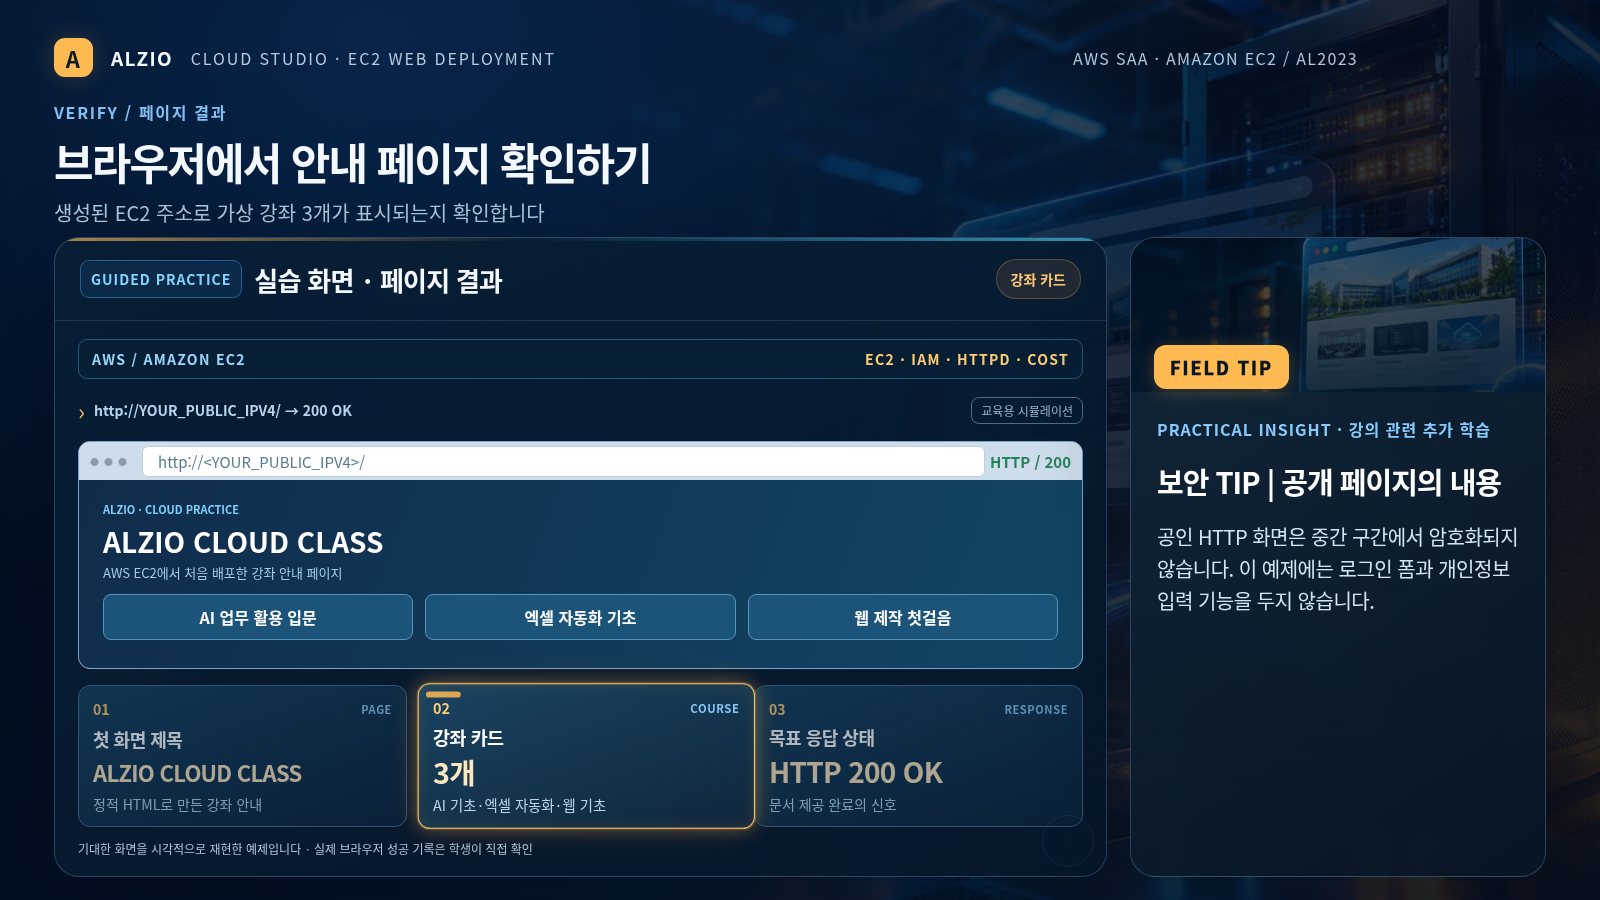
EC2에서는 인스턴스와 IAM 역할을 선택하고 사용자 데이터로 웹 서버를 설치하는 흐름을 학습합니다. 브라우저 응답과 서버 로그를 함께 확인하고, Session Manager 접속 조건 및 인스턴스 종료 뒤 남은 자원까지 점검하는 순서로 마무리합니다.
EBS에 저장한 테스트 파일의 스냅샷을 만든 뒤 새 볼륨으로 복구해 원본과 대조합니다. 이 결과를 바탕으로 단일 서버의 저장소, 여러 서버의 공유 파일, Windows 파일 공유 사례에 EBS·EFS·FSx를 각각 적용해 봅니다.
S3에서는 퍼블릭 액세스 차단과 버전 관리를 확인하고 덮어쓴 자료의 이전 버전을 복원합니다. 이어 CloudFront와 원본 액세스 제어를 연결해 원본 직접 접근과 배포 응답을 비교하고, 캐시 적중과 이미지 교체 후 무효화 결과를 확인합니다.
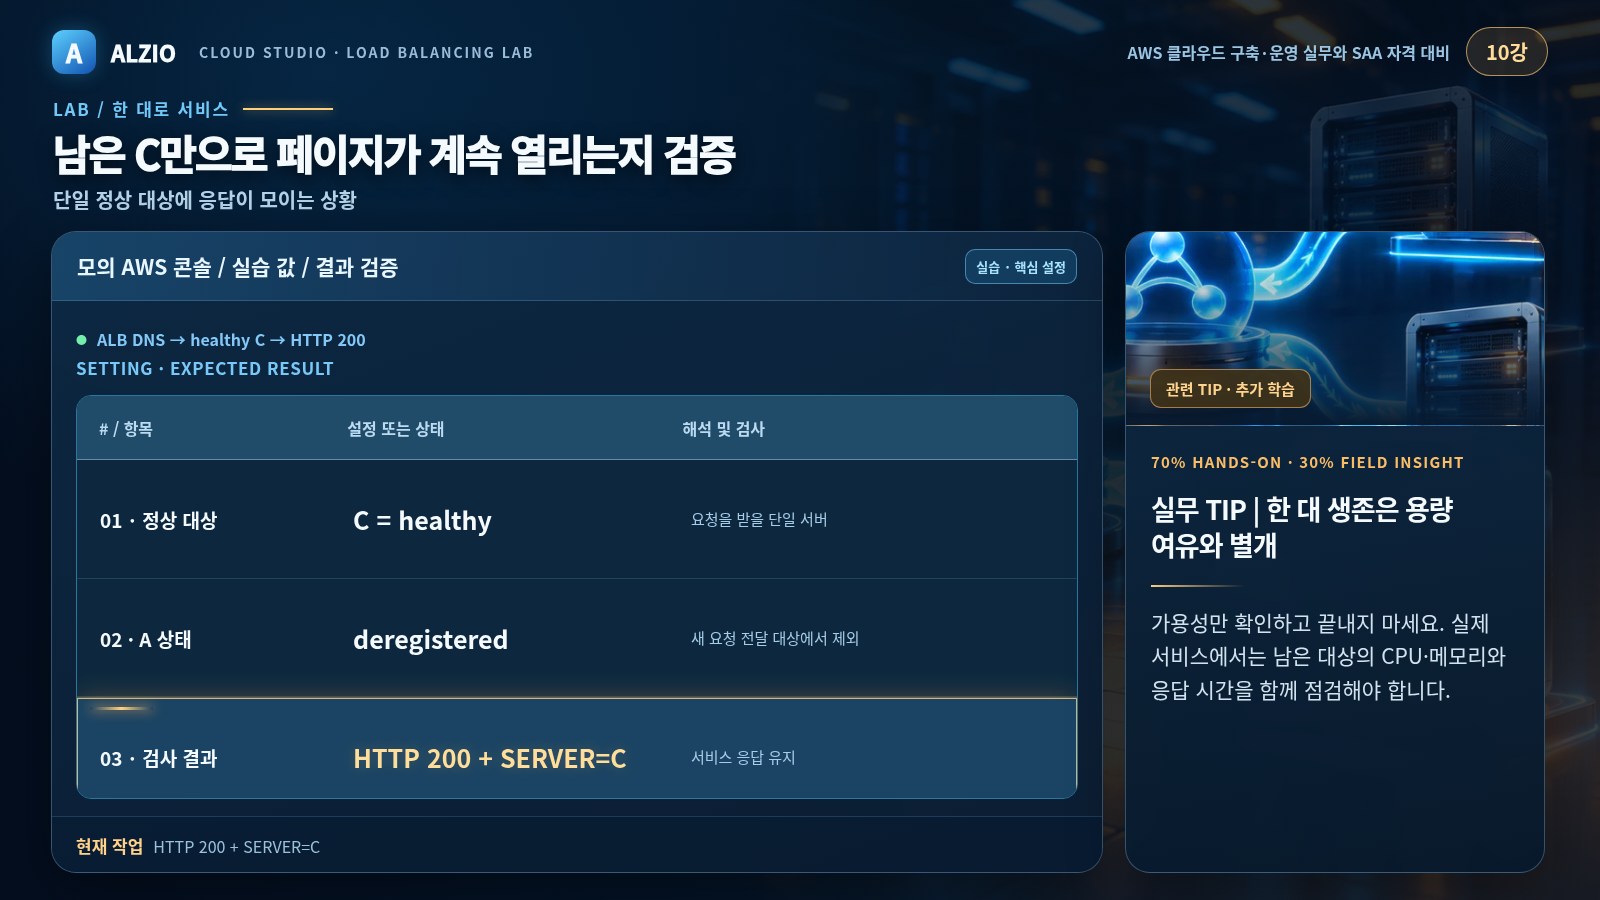
두 가용 영역의 웹 서버를 로드 밸런서 대상 그룹에 연결하고 상태 확인에 사용할 경로를 지정합니다. 대상 한 대를 제외한 뒤 서비스 응답을 확인하면서 분산 구성이 동작하는지 점검하고, ALB와 NLB의 선택 조건도 비교합니다.
다음에는 시작 템플릿과 Auto Scaling 그룹을 대상 그룹에 연결합니다. 최소·희망·최대 용량과 대상 추적 지표를 정리한 뒤 인스턴스 교체 전후의 응답을 비교해 요청 분산과 용량 조정의 연결을 확인합니다.
RDS의 DB 서브넷 그룹을 구성하고 앱 서버에서만 데이터베이스에 접속하도록 제한한 뒤 테스트 신청을 저장·조회합니다. 장애 대비를 검토할 때는 Multi-AZ DB 인스턴스 배포와 읽기 전용 복제본의 역할을 나누고 자동 백업과 특정 시점 복구를 함께 살펴봅니다.
조회가 느린 상황에서는 요청별 읽기·쓰기 비율을 먼저 해석합니다. Aurora의 쓰기·읽기 엔드포인트와 ElastiCache 적중·미적중 흐름을 구분하고, 강좌 정보 변경 사례를 기준으로 캐시 만료와 무효화 정책을 정리합니다.
저장 중 암호화와 TLS가 적용되는 구간을 구분하고 KMS 키 정책을 IAM 권한과 대조합니다. 앱이 Secrets Manager에서 DB 자격 증명을 가져오는 흐름과 키 접근 거부 사례를 살펴보며, 데이터 접근 실패의 원인을 권한 관점에서 점검합니다.
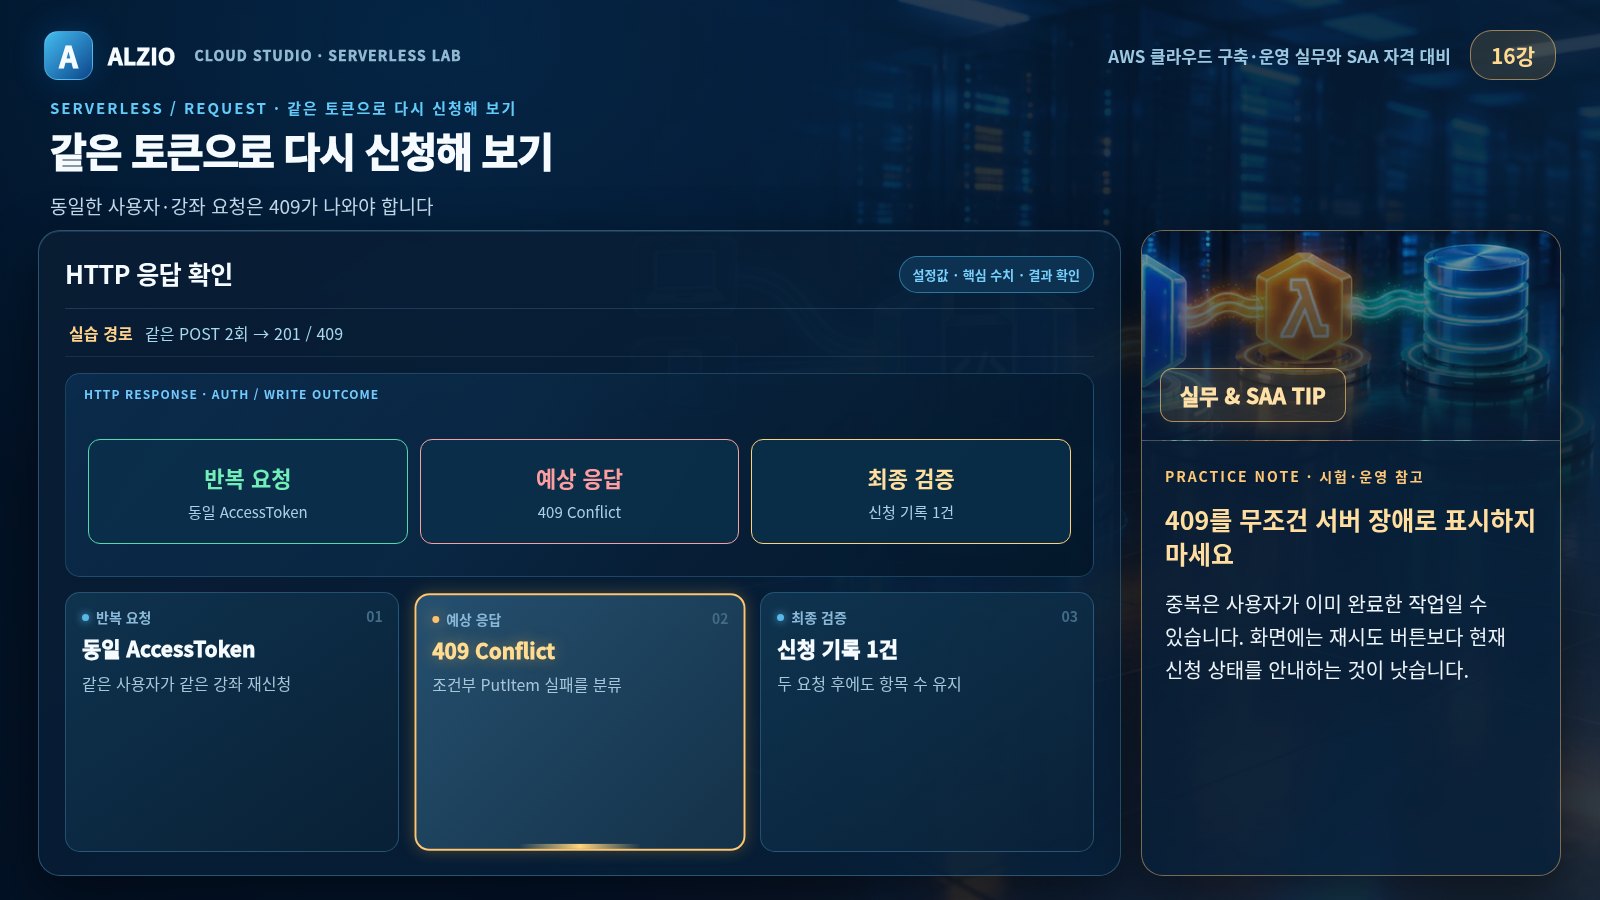
DynamoDB에서는 조회 방식에 맞춰 키를 정하고 조건부 쓰기로 중복 신청을 거절하는 흐름을 학습합니다. 이를 API Gateway·Lambda와 연결한 뒤 Cognito 인증을 적용하고, 인증된 요청·중복 요청·인증 없는 요청의 응답과 실행 로그를 비교합니다.
신규 신청 이벤트를 DynamoDB Streams와 Lambda로 전달하고 SNS 주제와 SQS 구독을 연결합니다. 큐 종류, 메시지 중복 처리 방지, 가시성 제한 시간과 재시도를 검토한 뒤 DLQ의 실패 메시지를 확인하고 재처리 결과를 점검합니다.
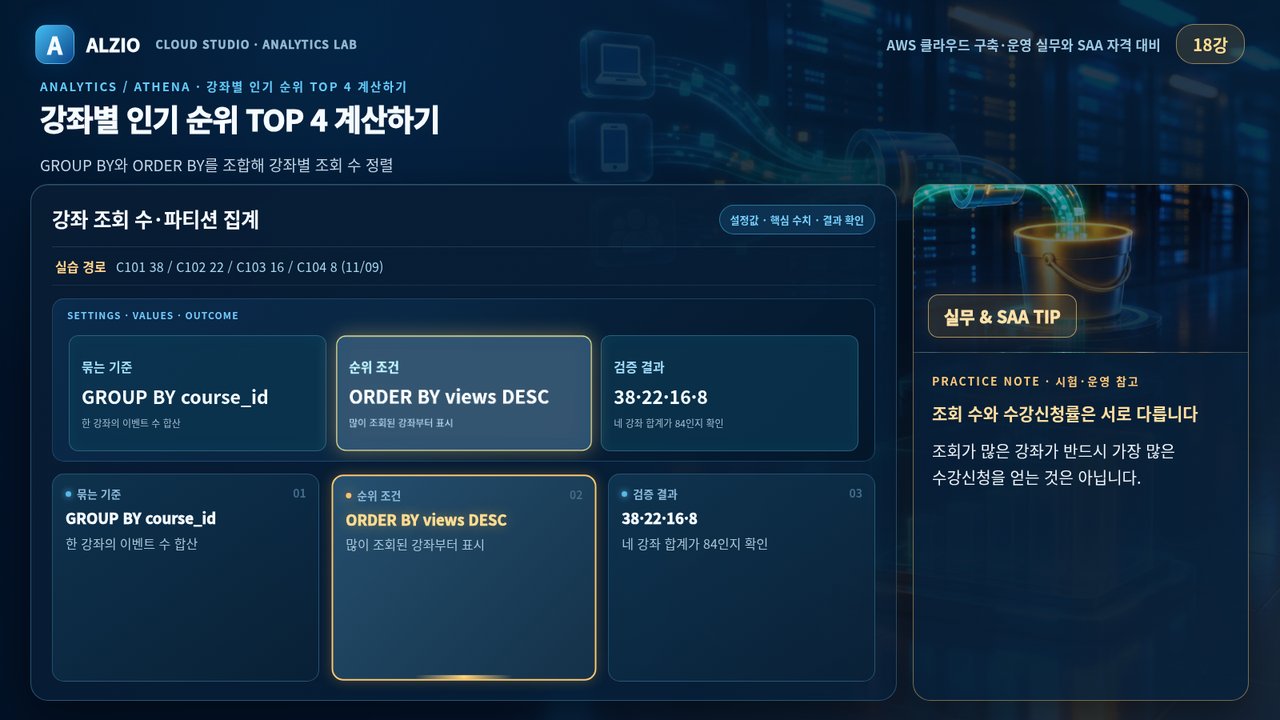
조회 로그 분석에서는 실시간 처리용 Kinesis Data Streams와 S3 전송용 Amazon Data Firehose의 용도를 비교합니다. S3 예제 로그를 Athena에 연결해 강좌별 조회 수를 집계하고 날짜 파티션 적용 전후의 스캔량을 대조해 데이터 구성에 따른 차이를 확인합니다.
EC2·Lambda·Fargate의 실행 방식을 비교한 뒤 준비된 이미지를 ECR에 등록하고 ECS 태스크 정의와 서비스를 구성합니다. 배포 결과는 로그와 태스크 상태로 확인하며, 이전 태스크 정의로 되돌리는 절차까지 연결합니다.
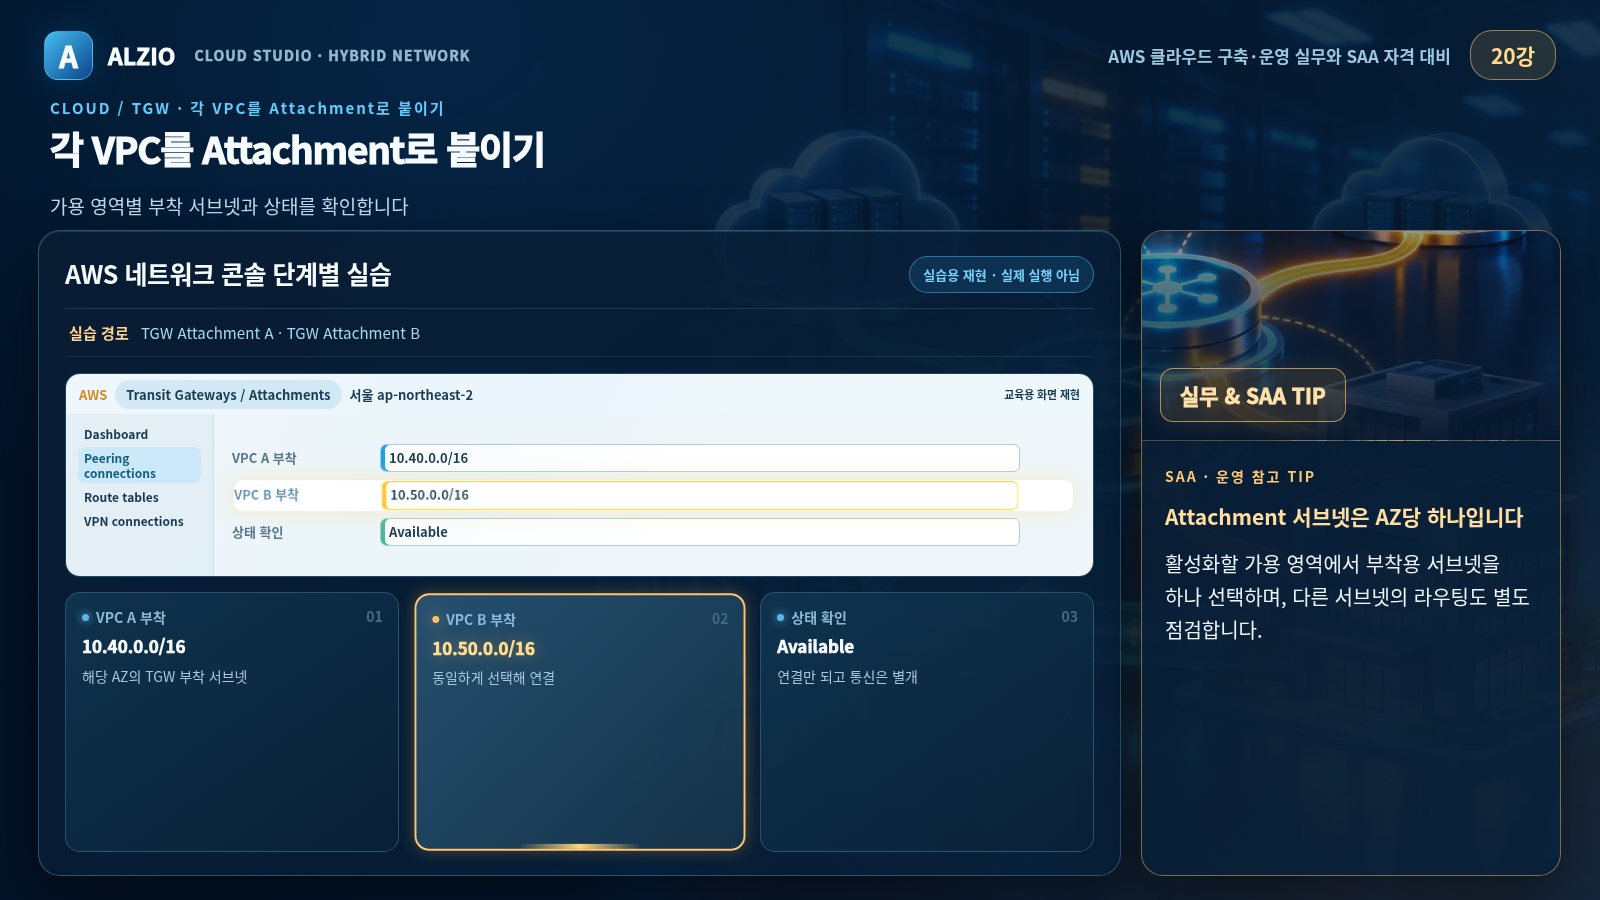
사내 서버가 AWS 비공개 자원에 접근하는 상황에서는 VPC 피어링과 Transit Gateway, Site-to-Site VPN과 Direct Connect를 비교합니다. 주소 대역 중복과 라우팅 누락을 찾아보고 전용 회선 장애 시 VPN 우회 경로를 그려 연결 계획을 점검합니다.
서비스 중단 허용 시간이 30분인 사례에서 파일 용량과 회선 속도로 예상 전송 시간을 계산합니다. DataSync와 Storage Gateway의 용도, DMS 전체 로드와 변경 데이터 캡처를 구분하고 전환 전후 건수 검증 및 롤백 조건을 정해 이전 계획을 구체화합니다.
운영 중 신청 오류가 늘어난 상황에서는 오류율·지연 시간 대시보드와 경보 조건을 구성합니다. Logs Insights의 실패 요청과 CloudTrail의 변경 주체를 대조해 오류 발생 시각과 설정 변경 시각을 하나의 장애 타임라인으로 정리합니다.
CloudFormation 템플릿의 리소스·파라미터·출력을 읽고 실습 스택을 생성합니다. 변경 세트에서 교체될 자원을 확인한 뒤 스택 이벤트로 롤백 원인을 찾고, 삭제 후 보존된 자원까지 살펴보며 환경 재현과 정리 절차를 연결합니다.
재해 복구는 신청 내역 손실 허용 범위가 5분이고 복구 목표가 1시간인 사례로 검토합니다. 복구 방식별 차이와 장애 조치·데이터 복구 순서를 정리하고 예시 기록으로 목표 충족 여부를 판단합니다. 이어 같은 트래픽을 처리하는 두 설계의 자원 사용과 비용표를 대조해 운영안을 비교합니다.
준비된 스택으로 앞선 자원을 재생성하고 강좌 화면과 신청 API를 연결합니다. 가상 수강생으로 조회·신청·중복 신청을 시험한 뒤 DynamoDB 기록과 접수 알림을 대조하고, 최종 아키텍처에 요청 경로를 표시해 서비스 전체 흐름을 확인합니다.
서버 종료 상황에서는 대상 상태와 자동 교체를 확인하고, 알림 지연 상황에서는 큐 적체 경보로 처리 실패를 찾습니다. 실패 메시지 재처리 후 중복 여부를 검증한 결과를 장애 대응 절차서에 정리하고 잔여 자원과 스냅샷을 점검하며 인수인계를 마무리합니다.
보안·복원력 문제에서는 접근 주체와 장애 범위를 표시하고 교차 계정 접근, 키 정책, 방어 대상과 큐 기반 처리를 비교합니다. 성능·비용 문제에서는 지연 시간·처리량·접근 빈도 단서를 찾아 복제본·캐시·스토리지·전송 경로의 선택 근거를 쓰고, 조건 변경에 따라 답이 달라지는 이유를 설명합니다.
마지막에는 창작 모의시험 65문항을 130분 자율 과제로 풀고 대표 오답 해설을 통해 판단을 점검합니다. 네 영역별 정답률, 놓친 요구사항, 오답 선택 이유를 기록하고 시험 가이드와 복습표를 확인하는 순서로 취약 영역별 학습 계획을 완성합니다.

 165,000원